Cybersecurity GRC

Categories: Cybersecurity
Wishlist Share

About Course

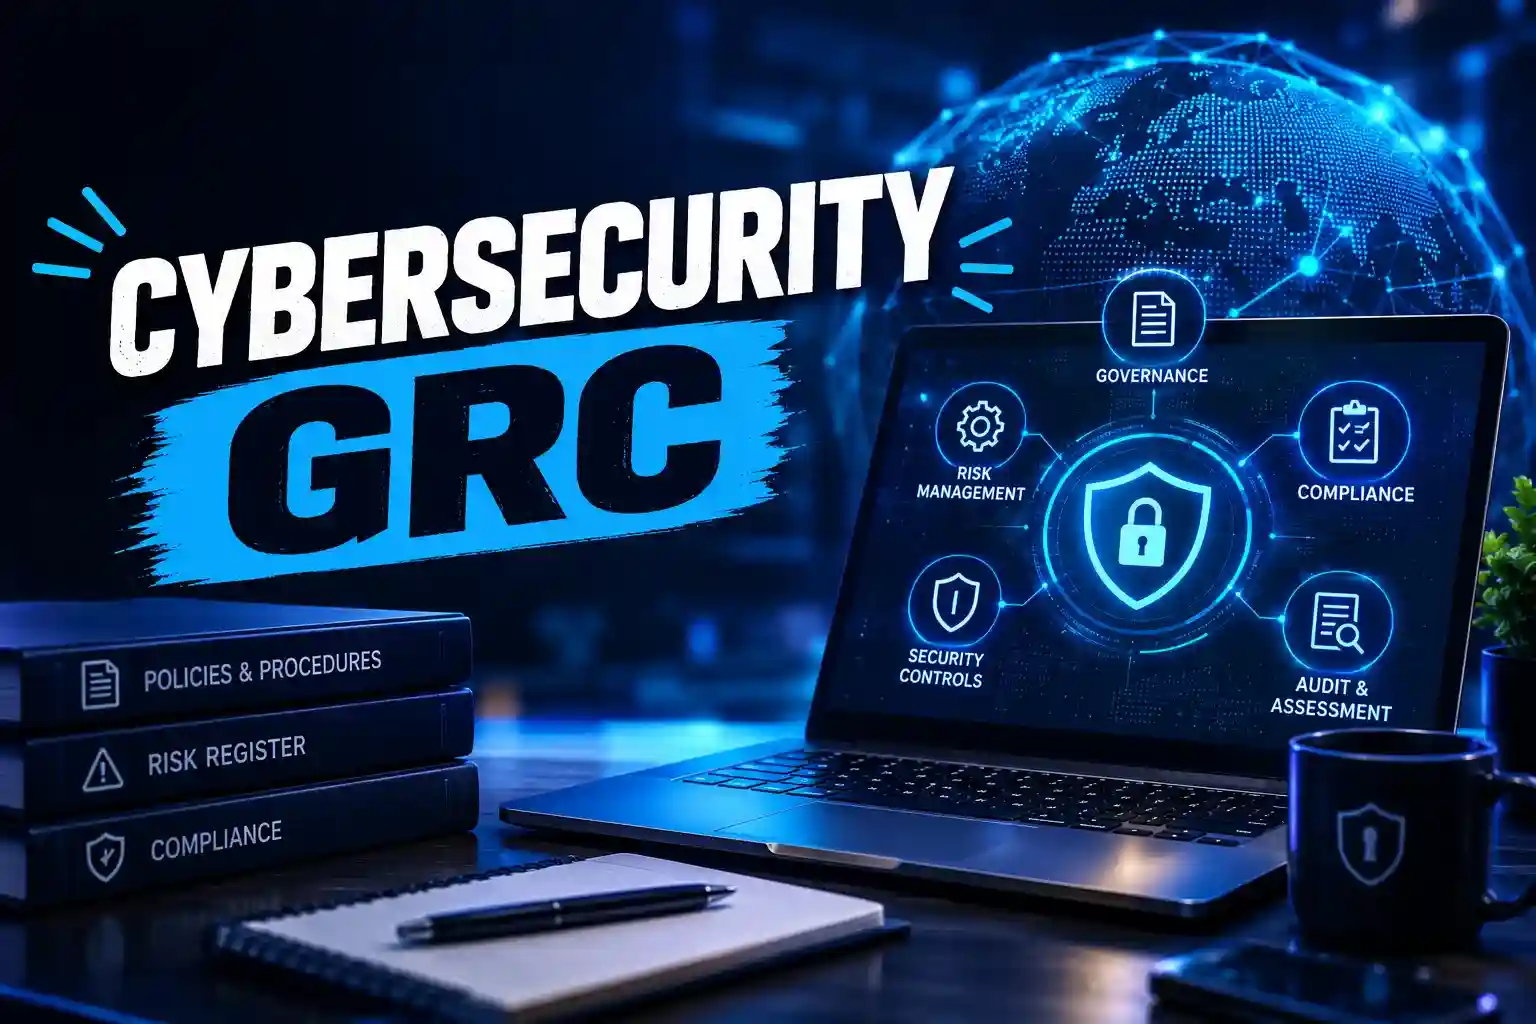
Learn how organizations manage cybersecurity risks, establish security policies, and maintain compliance with industry standards and regulations. This course introduces practical concepts in governance, risk management, compliance, security frameworks, audits, and organizational security.

What Will You Learn?

  • Introduction to Cybersecurity Governance, Risk, and Compliance (GRC)
  • Cybersecurity governance principles and frameworks
  • Risk identification, assessment, and management
  • Security policies, standards, and procedures
  • NIST Cybersecurity Framework (CSF)
  • NIST Risk Management Framework (RMF)
  • ISO 27001 and Information Security Management Systems (ISMS)
  • Security controls and control implementation
  • Compliance requirements and regulatory standards
  • Security audits and assessments
  • Risk registers and risk treatment plans
  • Third-party and vendor risk management
  • Security awareness and organizational policies
  • Incident management and reporting
  • Business continuity and disaster recovery
  • GRC documentation and reporting
  • Preparing for cybersecurity compliance assessments

Student Ratings & Reviews

No Review Yet
No Review Yet
Scroll to Top